440天前,文章具有时效性,若有错误或已失效,请在下方留言。在软件开发、逆向工程以及恶意软件分析等领域,调试器发挥着举足轻重的作用。x64dbg 作为一款专为 Windows 系统打造的开源调试器,以其强大的功能、友好的界面和活跃的社区支持,备受开发者和安全研究人员的青睐。
一、功能特性剖析
支持 x86 与 x64 架构
x64dbg 的一大显著优势在于能够同时调试 32 位(x86)和 64 位(x64)的应用程序,并且只提供一套统一的操作界面,这为需要处理不同架构程序的用户带来了极大的便利。无论是分析老旧的 32 位软件,还是紧跟时代的 64 位新应用,都无需在不同调试工具之间频繁切换,大大提升了工作效率。
高效反汇编引擎
该调试器采用了诸如 Zydis 这样的快速反汇编引擎,能够迅速将机器码转换为易于理解的汇编指令。这种高效的反汇编能力,让用户在调试过程中能够快速定位到关键代码区域,无论是追踪程序的执行流程,还是分析复杂算法的实现细节,都能得心应手。
直观的用户界面
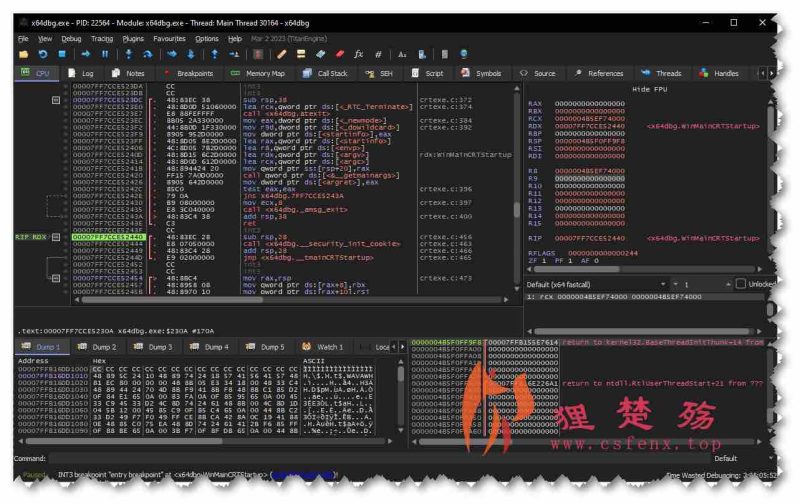
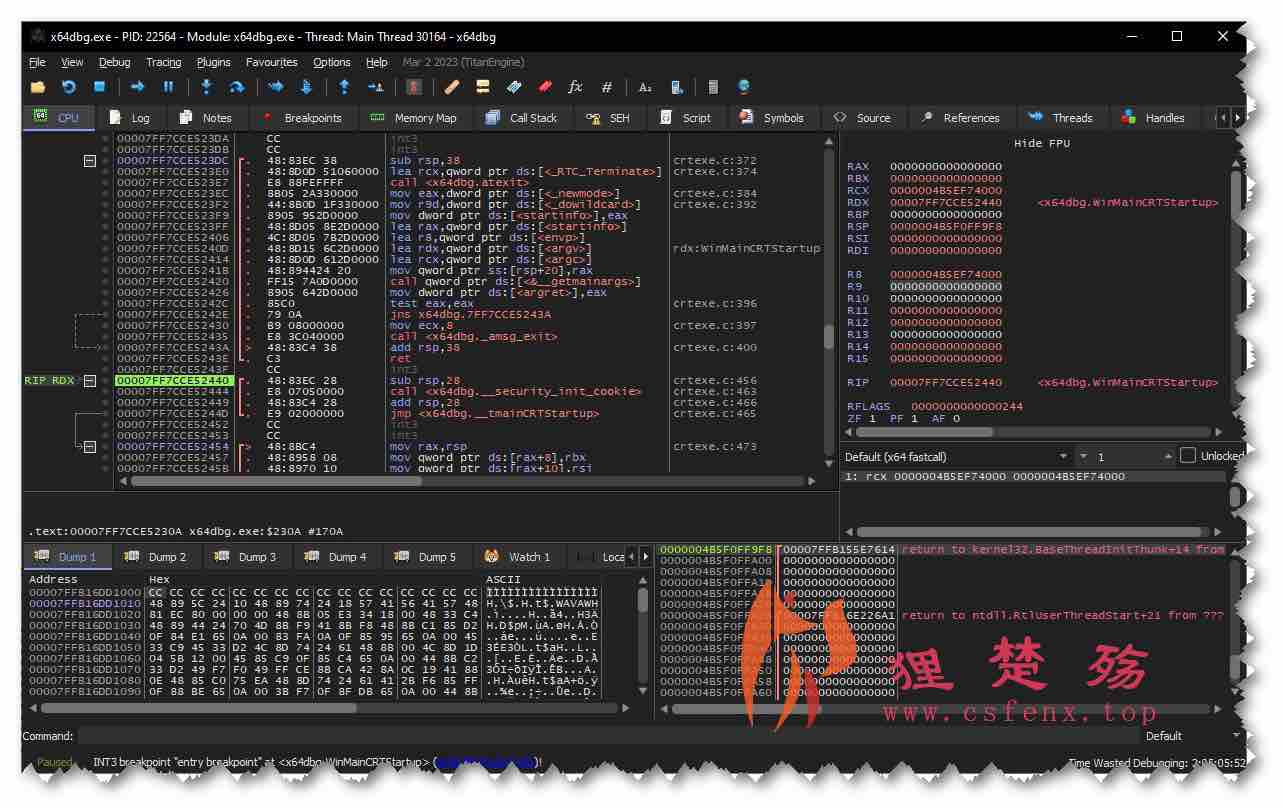
x64dbg 的界面设计秉持着简洁直观又不失强大功能的理念。它拥有类似 IDA 的侧边栏,带有跳转箭头,能清晰地展示代码间的跳转关系;指令标记高亮功能可以突出显示寄存器等关键元素,方便用户在密密麻麻的代码中快速捕捉关键信息;内容敏感的寄存器视图会根据上下文动态更新,实时反馈寄存器的值,让用户对程序运行状态一目了然。即使是初次接触的用户,也能在短时间内熟悉并上手操作。
表达式解析器
x64dbg 配备了类 C 语言的表达式解析器,允许用户在调试过程中灵活地计算和使用表达式。例如,在设置断点时,可以通过表达式指定复杂的条件,只有当条件满足时断点才会触发。这一功能在处理复杂逻辑的程序调试时极为实用,能够帮助用户精准定位到问题代码所在位置,节省大量调试时间。
内存数据查看与修改
在调试过程中,对内存数据的查看和修改是关键操作。x64dbg 支持多数据类型的内存转储,用户可以以字节、字、双字、浮点数、字符串等多种数据类型查看内存内容,还能方便地对内存数据进行编辑。此外,它具备动态堆栈视图,能够实时展示堆栈的变化情况,对于分析函数调用、参数传递以及程序的运行时状态非常有帮助。
调试符号支持
虽然是基础层面的支持,但 x64dbg 能够识别并利用程序的调试符号(PDB 文件)。有了调试符号,在调试过程中,代码中的变量名、函数名等会以原始的符号形式显示,而不是晦涩难懂的内存地址,这极大地降低了代码理解的难度,让调试工作更加高效和准确。
二、逆向工程与恶意软件分析助力
代码跟踪与分析
在逆向工程领域,x64dbg 是一把利器。用户可以通过设置断点、单步执行等操作,逐步跟踪程序的执行流程,深入分析代码逻辑。比如在分析一款加密算法的实现时,利用断点停在关键函数调用处,单步执行观察每一条指令对数据的处理过程,从而理解算法的核心机制。通过不断地跟踪和分析,能够还原出程序的功能设计,为软件破解、功能扩展等工作奠定基础。
脱壳与入口点定位
许多软件为了保护自身代码不被轻易逆向,会采用加壳技术。x64dbg 结合 Scylla 等插件,能够实现对常见压缩壳的脱壳操作。利用 ESP 定律等方法,通过巧妙地设置断点和跟踪寄存器变化,找到程序的原始入口点(OEP),进而将加壳的程序还原为可正常分析的状态,为后续的逆向工作扫除障碍。
恶意软件行为监测
对于安全研究人员来说,x64dbg 在恶意软件分析中发挥着重要作用。通过调试恶意软件样本,可以实时监测其行为,比如文件读写操作、网络连接尝试、注册表修改等。通过在关键的系统函数调用处设置断点,观察恶意软件在执行这些操作时传递的参数,能够深入了解其攻击意图和传播机制,为制定有效的防护策略提供依据。
三、插件与脚本扩展生态
丰富的插件支持
x64dbg 拥有活跃的插件开发社区,提供了众多功能各异的插件。这些插件极大地扩展了 x64dbg 的功能边界,例如,有的插件可以帮助用户更方便地分析数据结构,通过导入 C 头文件,在 x64dbg 中直接查看对应的结构体、枚举等类型定义;有的插件能够增强字符串搜索功能,快速定位程序中隐藏的关键字符串信息;还有的插件专注于优化调试流程,提供更便捷的操作方式。用户可以根据自己的实际需求,选择安装相应的插件,定制属于自己的调试环境。
可调试的脚本语言
x64dbg 内置了一种类似汇编语言的可调试脚本语言,支持自动化任务。用户可以编写脚本实现复杂的调试操作自动化,比如批量设置断点、按照特定规则分析内存数据等。脚本的编写和调试都可以在 x64dbg 环境中完成,这为有编程能力的用户提供了高度定制化的调试解决方案,能够针对特定的项目需求,开发出高效的调试工具。
四、持续更新与社区支持
版本迭代与功能升级
x64dbg 处于持续的活跃开发状态,开发团队会定期发布新版本。这些新版本不仅会修复已知的漏洞和问题,还会根据用户反馈和技术发展趋势,不断引入新的功能和优化现有功能。例如,在近期版本中,对类型系统进行了重大改进,增加了对位域、枚举和匿名类型的支持,使得在分析 Windows SDK 中的复杂数据结构时更加便捷高效;同时,提升了对最新 CPU 指令集的支持,包括 AVX – 512 和 16 位半精度浮点数,以适应不断更新的软件技术发展需求。
活跃的社区交流
x64dbg 拥有一个庞大且活跃的社区,社区成员来自全球各地的开发者、逆向工程师和安全研究人员。在社区中,用户可以分享自己在使用 x64dbg 过程中的经验和技巧,交流逆向工程、恶意软件分析等领域的最新技术和研究成果。当用户在使用过程中遇到问题时,能够在社区中迅速获得其他成员的帮助和建议。这种活跃的社区氛围不仅促进了 x64dbg 的不断发展和完善,也为用户提供了一个良好的学习和交流平台。
综上所述,x64dbg 凭借其全面而强大的功能、灵活的扩展能力、持续的更新以及活跃的社区支持,成为 Windows 平台上一款不可多得的优秀调试器。无论是专业的开发者、逆向工程师,还是安全领域的研究人员,都能从 x64dbg 中找到满足自己需求的工具和解决方案,助力在各自的领域中高效开展工作。
2 本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
3 本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
4 本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
暂无评论内容